

Wo der Angreifer durchmuss, stoppen wir ihn!
Es überwacht laufend Ihre Clients und Server, bewertet auffälliges Verhalten, auch bei unbekannten Bedrohungen und blockiert und isoliert den Rechner, bevor der Angriff fortschreitet.
Jeder Angriff folgt demselben Pfad.
Tehtris EDR greift beim ersten Schritt der Ausführung ein und stoppt Schadcode, bevor er Rechte erlangt, sich festsetzt oder ausbreitet.
Jede Phase eines Angriffs ist eine Chance, ihn zu stoppen.
Auch auf einem Arbeitsplatz muss ein Angreifer unvermeidbare Schritte gehen: Code ausführen, Rechte ausweiten, sich ausbreiten.
Genau hier stoppt Tehtris EDR den Angriff im Keim. Die richtige Abwehr an den richtigen Stellen.
Ein Ansatz, der an den Engstellen des Angriffs ansetzt
Tehtris EDR sitzt an den Engstellen, die jeder Angriff passieren muss und stoppt ihn so früh wie möglich.
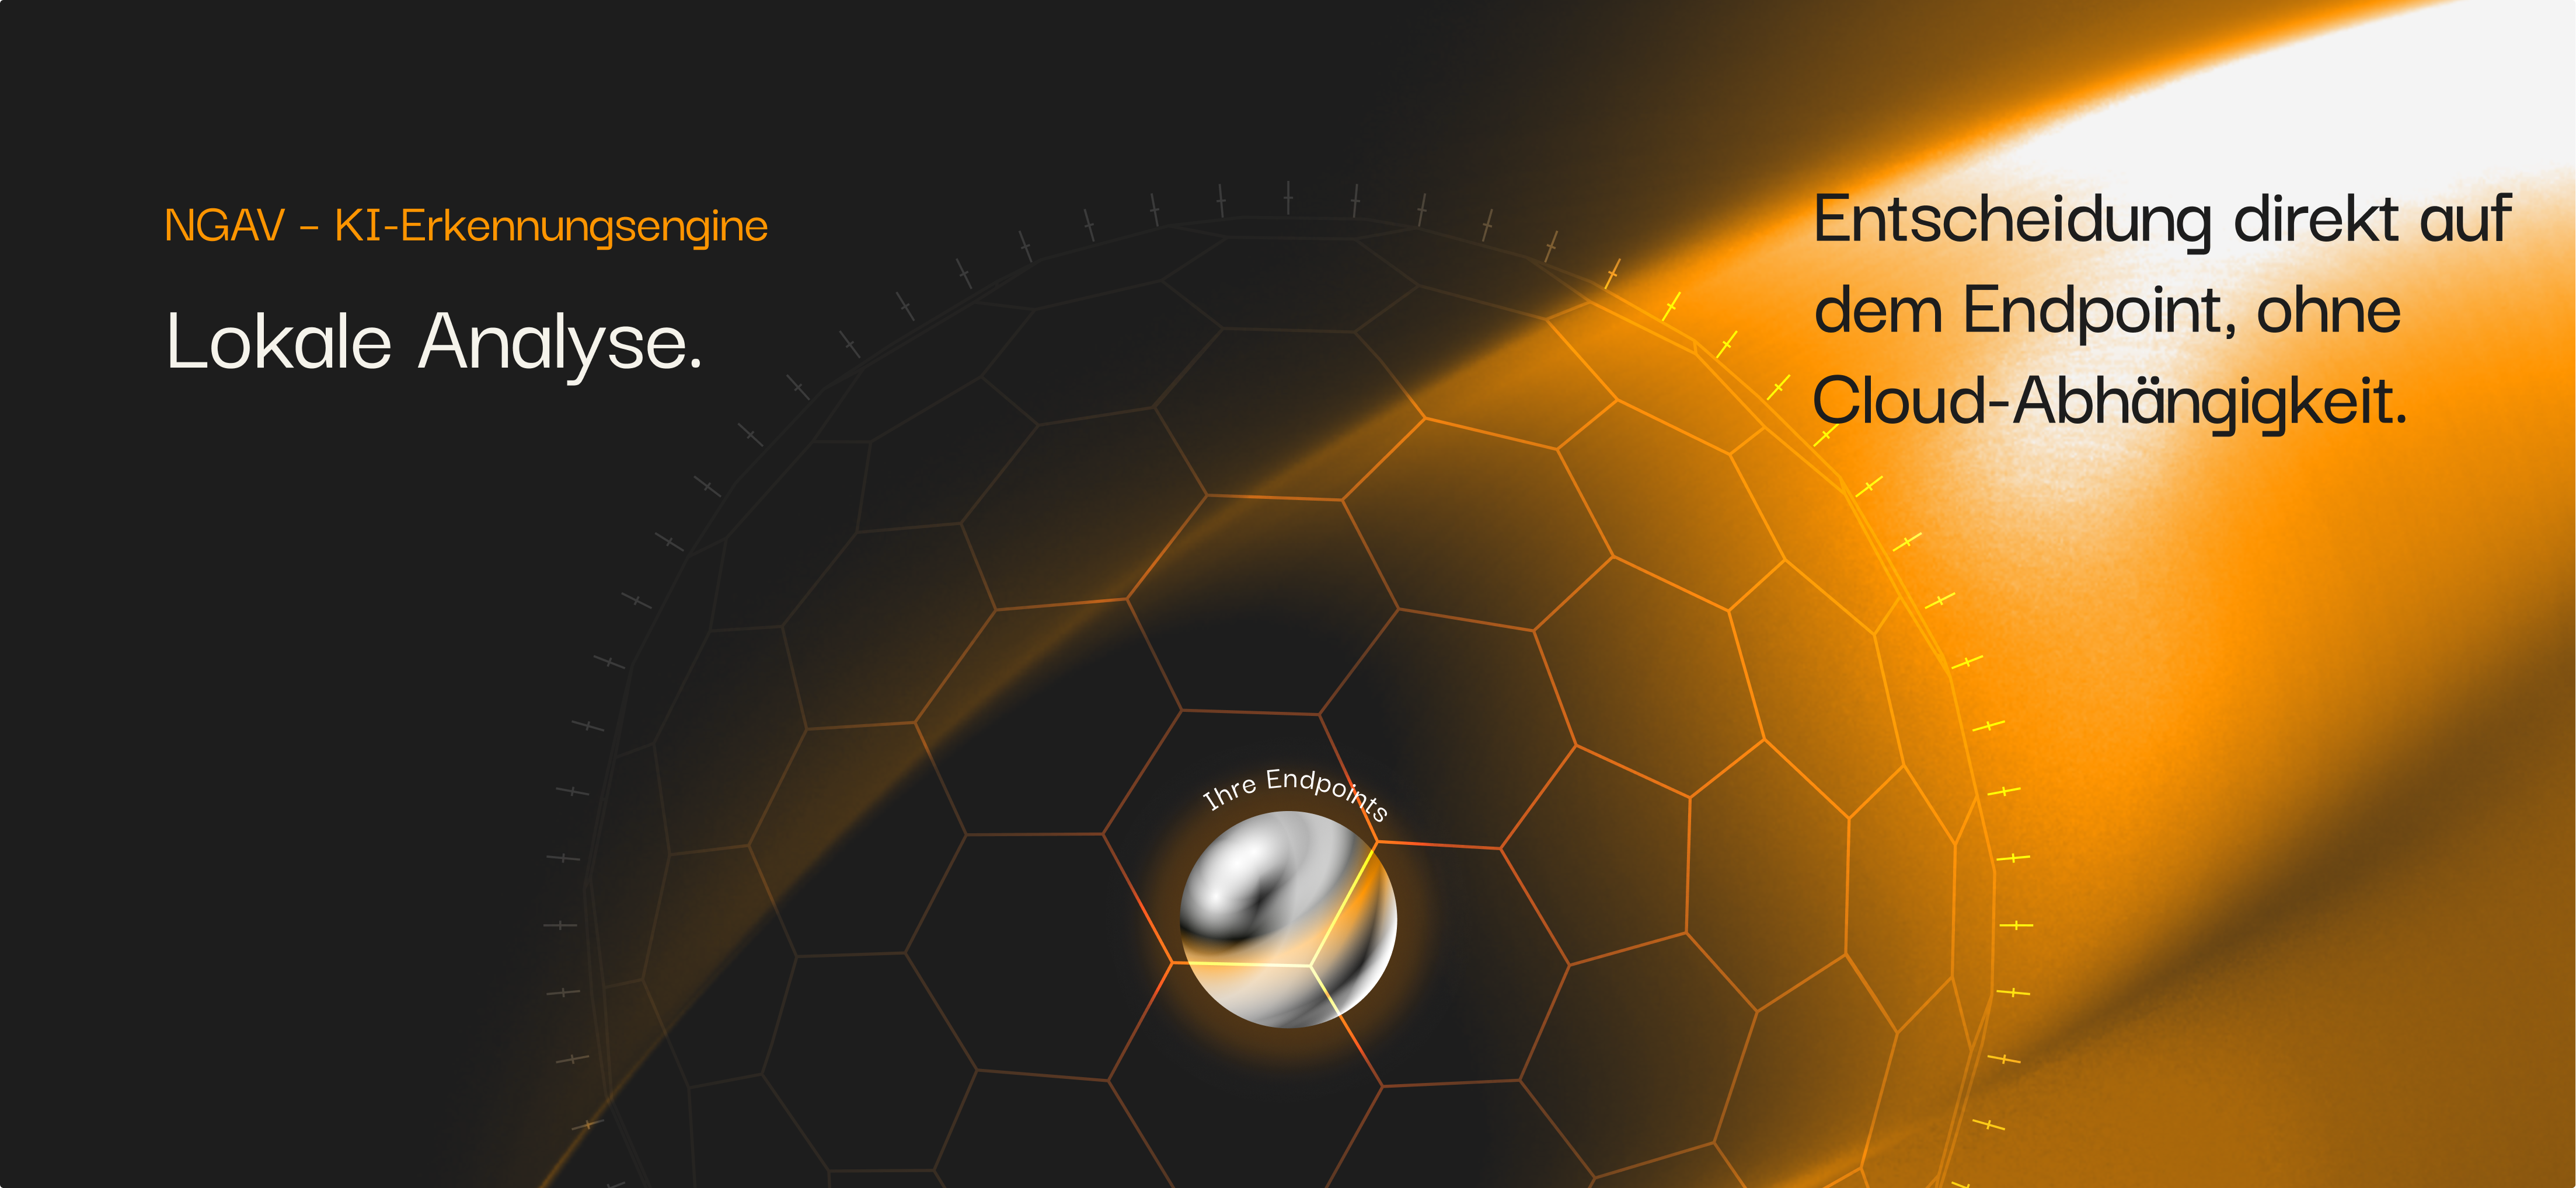
Statt starrer Signaturen nutzt es ein neuronales Netz, entwickelt von unserem F&E-Team und trainiert mit realen Bedrohungen. Es ist ein Erkennungsbaustein unter vielen, kombiniert mit Kontext: Den Unterschied macht die Datenqualität.
Designentscheidungen von Cybersecurity-Experten

Blockieren, wo der Angreifer vorbeimuss!
Ein Ansatz an den Engstellen, entstanden aus unserer Pentest- und Honeypot-Forschung, statt massenhafter Datensammlung.

Manipulationsschutz integriert
Er schützt den Agenten davor, deaktiviert oder umgangen zu werden: Ein Angreifer kann ihn nicht einfach abschalten.

Richtlinien zentral steuern
Einmal definiert, pro Rechnergruppe angewendet: einheitliche Regeln für alle Systeme, ohne jeden Arbeitsplatz einzeln einzurichten.

Altsysteme weiter schützen
Windows XP bis 11, Server 2003 bis 2025, Linux ab Kernel 2.6.18, macOS ab Sierra.
Wo liegen Ihre Daten?
Hosting
Bei OVHcloud, optional mit SecNumCloud. Die Daten verlassen die Infrastruktur nicht.
Verarbeitung
Verarbeitung: In der Tehtris-Infrastruktur in Europa.
Rechtsraum
Außerhalb des US CLOUD Act.
Eine französische Lösung, der anspruchsvolle europäische Organisationen vertrauen
Haben Sie besonders hohe Schutzanforderungen? Dann lässt sich Tehtris EDR mit der OVHcloud-Option SecNumCloud bereitstellen. Diese Qualifizierung der französischen Behörde ANSSI garantiert Hosting in Frankreich, betrieben nur von Personal mit Sitz in Europa. Für Betreiber wesentlicher Dienste und Organisationen mit sensiblen Daten.
Die ersten Minuten entscheiden
Was Tehtris EDR für Sie verändert: je nach Rolle
Belastbare Nachweise für Audits und Reports
- Gehostet in Europa, SecNumCloud optional
- Agent vor Deaktivierung geschützt
- Alle Aktionen protokolliert, bereit für Ihre Reports
- Zentral gesteuerte Reaktion
Ein Rollout, der nicht alles umkrempelt
- Von alt bis aktuell: Windows XP bis 11, Server 2003 bis 2025, Linux ab Kernel 2.6.18, macOS ab Sierra
- Eine Konsole für EPP und EDR
- Schrittweise Einführung, ohne alles zu ersetzen
Alarme, mit denen Sie schnell handeln
- Konfigurierbare Reaktionsrichtlinien
- Suche und Analyse in einer Konsole
- Priorisierung nach Kontext statt Alarmmenge
- Automatische Reaktion nach Richtlinie, optional und konfigurierbar
FAQ

Nein, beide ergänzen sich: Die EPP verhindert, dass Bedrohungen überhaupt starten. Das EDR erkennt verdächtiges Verhalten, das trotzdem durchkommt, und reagiert. Tehtris EDR vereint beides in einer Konsole. Möchten Sie Ihre EPP behalten, läuft Tehtris EDR auch parallel.
Ja: Windows XP bis 11 und Server 2003 bis 2025, jeweils 32 und 64 Bit, dazu Linux ab Kernel 2.6.18 und macOS ab Sierra.
Nicht unbedingt. Ohne SOC blockiert und isoliert die automatische Reaktion nach Richtlinie Bedrohungen ohne manuelles Eingreifen. Mit Analystenteams behalten Sie jede Entscheidung in der Hand und nutzen Telemetrie und Analyse voll aus. Alles dazwischen passen Sie dem Reifegrad Ihres Teams an. Fehlen Ihnen die Ressourcen, Alarme zu bewerten, übernehmen unsere Services: MDR (Managed Detection and Response), ein persönlicher TAM (Technical Account Manager) und Professional Services.
Je nach Richtlinie analysiert Tehtris EDR das Ereignis, stuft das Verhalten ein und reagiert: Es beendet etwa den schädlichen Prozess, isoliert den Arbeitsplatz vom Netzwerk und meldet einen Alarm an die Konsole. Der Zustand des Rechners (Prozesse, Netzwerkverbindungen) bleibt für die Analyse erhalten.
Ja, die Analyse nutzt Metadaten, Hashes und Verhaltensdaten, nicht den Inhalt Ihrer Dokumente. Nur bestimmte verdächtige Dateien wie Programme oder Skripte können zur automatischen Analyse in die Tehtris-Infrastruktur hochgeladen werden. Bei Bedarf lässt sich der Upload von Microsoft-Office-Dokumenten per Einstellung abschalten.
In Europa, auf der Infrastruktur von OVHcloud und dort bleiben sie. Eine SecNumCloud-Option ist verfügbar.
Die Kombination aus Prävention, Erkennung und Reaktion begrenzt das Risiko, abhängig vom jeweiligen Umfang und den konfigurierten Richtlinien. Wie bei jeder Sicherheitslösung hängt die Wirksamkeit von der Abdeckung, der Konfiguration und der organisatorischen Einbindung des Tools ab: Einen absoluten Schutz gibt es nicht.
Der Agent ist darauf ausgelegt, im Alltag schlank und unauffällig zu laufen. Für die Balance aus Schutz und Leistung lassen sich Richtlinien je Rechnergruppe anpassen. Unsere TAMs und das Professional-Services-Team stimmen sie mit Ihnen auf Ihre Sicherheitsziele und Ihren Betrieb ab.